Sumber: Reuters | Editor: Yudho Winarto
KONTAN.CO.ID - Kelompok peretas yang dikaitkan dengan pemerintah China diduga membobol perusahaan layanan teknologi informasi ConnectWise menggunakan perangkat pengujian keamanan berbasis kecerdasan buatan (AI).
Serangan siber tersebut menargetkan ratusan organisasi di berbagai negara, menurut laporan Microsoft pada Rabu (21/10/2026).
Mengutip Reuters, Microsoft mengidentifikasi kelompok peretas tersebut sebagai Storm-0940. Dalam menjalankan aksinya, kelompok ini menggunakan ARTEX, kerangka kerja pengujian penetrasi (penetration testing) sumber terbuka yang dapat memanfaatkan berbagai model AI untuk mengotomatisasi tugas-tugas pengujian keamanan.
Baca Juga: Barcelona Laporkan PSG ke UEFA, Tifo Gergaji Mesin Picu Kontroversi
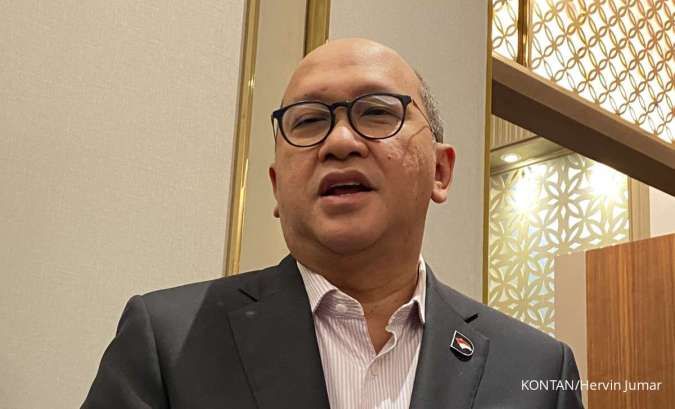
CEO ConnectWise Manny Rivelo mengatakan, berdasarkan analisis Microsoft dan bukti yang tersedia bagi perusahaan, serangan terhadap layanan ConnectWise Cloud Backup diduga dilakukan oleh kelompok yang berafiliasi dengan negara China.
Rivelo menyatakan ConnectWise telah membatasi koneksi aplikasi yang terdampak dan memulihkan layanan secara bertahap dengan pengendalian tertentu.
Namun, langkah tersebut belum tentu menghilangkan akses tidak sah yang mungkin telah terbentuk di lingkungan pelanggan. Karena itu, setiap lingkungan pelanggan atau customer tenant yang terdampak tetap memerlukan pemeriksaan tersendiri.
Kedutaan Besar China di Washington belum segera memberikan tanggapan atas permintaan komentar Reuters. Pemerintah China secara rutin membantah melakukan atau membenarkan pencurian data melalui serangan siber.
Baca Juga: Meta Digugat di Australia, Facebook dan Instagram Dituding Bikin Anak Kecanduan
AI mempercepat serangan siber
Microsoft menjelaskan, ARTEX merupakan perangkat pengujian penetrasi yang dapat dikonfigurasi untuk menjalankan berbagai tugas secara otonom, termasuk pengintaian sistem (reconnaissance) dan pengambilan data (data exfiltration).
Pengujian penetrasi pada dasarnya merupakan metode yang sah untuk menguji keamanan jaringan dan layanan digital.
Namun, kemampuan otomatisasi yang tersedia pada perangkat tersebut juga berpotensi dimanfaatkan untuk aktivitas berbahaya apabila digunakan tanpa izin.
Dalam kasus ini, penggunaan AI memungkinkan kelompok Storm-0940 mengotomatisasi sejumlah tahapan serangan.
Microsoft menyebut kelompok tersebut berhasil mempertahankan akses tingkat tinggi ke lingkungan cloud sejumlah organisasi dalam waktu singkat.
Akses tersebut dikenal sebagai privileged cloud persistence, yakni kemampuan mempertahankan akses dengan hak istimewa pada lingkungan cloud yang berpotensi tetap bertahan meskipun upaya pembersihan telah dilakukan.
Meski demikian, Microsoft menyatakan sebagian besar upaya penargetan dalam kampanye tersebut tidak berhasil.
Baca Juga: Bursa Australia Anjlok Kamis (22/10), Saham Bank dan Tambang Menekan ASX 200
Berbagai sektor menjadi sasaran
Kampanye serangan siber ini menyasar organisasi dari beragam sektor, mulai dari kedirgantaraan, pertahanan, otomotif, kimia, energi, jasa keuangan, pemerintahan, hukum, manufaktur, media, hingga industri semikonduktor dan teknologi.
Organisasi militer, perusahaan perangkat lunak, lembaga pemikir (think tank), serta organisasi nirlaba juga termasuk dalam daftar sektor yang menjadi sasaran.
Luasnya cakupan target menunjukkan risiko serangan siber berbasis AI tidak terbatas pada perusahaan teknologi.
Organisasi di sektor energi, keuangan, pemerintahan, dan industri strategis juga menghadapi potensi ancaman terhadap data serta akses sistem mereka.
Kasus ini sekaligus menyoroti risiko keamanan yang dapat muncul melalui penyedia layanan teknologi pihak ketiga.
Kompromi terhadap satu penyedia layanan berpotensi membuka jalur akses ke lingkungan pelanggan yang terhubung, sehingga pemulihan sistem perlu disertai pemeriksaan menyeluruh terhadap kemungkinan akses tidak sah.
Baca Juga: Emas Dunia Makin Tertekan, Peluang The Fed Naikkan Bunga Desember Capai 90%