Sumber: Reuters | Editor: Tri Sulistiowati
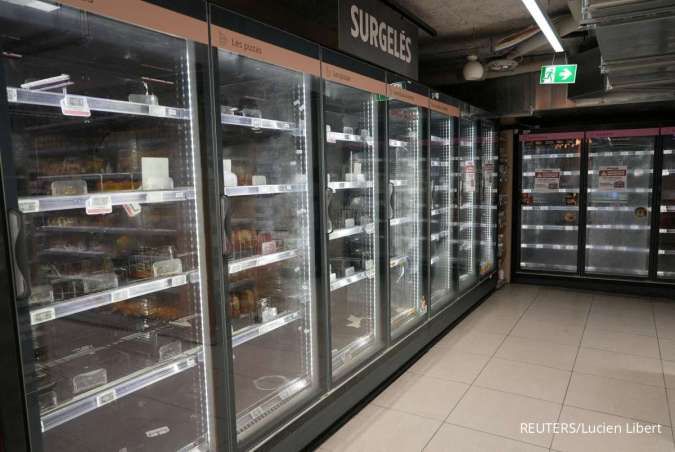
KONTAN.CO.ID - LONDON. Sebuah operasi keamanan siber di Inggris telah memperbaiki celah pada sistem operasi lemari pendingin dan pembeku komersial yang digunakan oleh supermarket, gudang, dan restoran. Langkah ini membantu melindungi perangkat tersebut dari peretasan yang telah melanda beberapa negara Eropa dalam beberapa pekan terakhir.
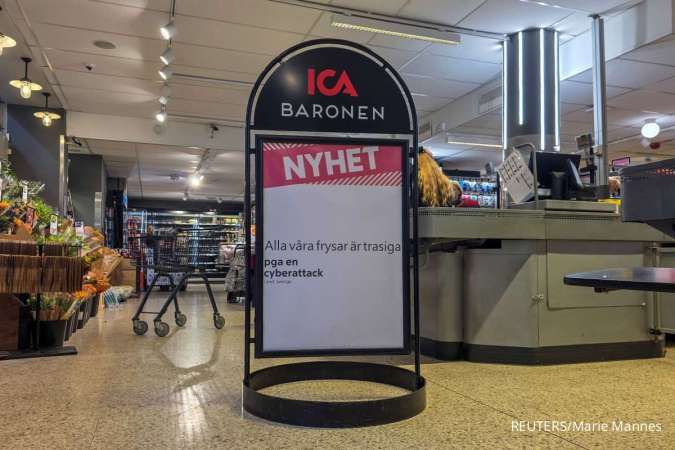
Gelombang serangan siber sempat melumpuhkan lemari pendingin dan pembeku komersial di berbagai negara, mulai dari Swedia hingga Belgia, pada awal November.
Insiden serupa juga terjadi di Prancis pada bulan Oktober, yang memaksa sejumlah toko membuang bahan pangan senilai jutaan euro.
Baca Juga: Atyana Kim, CEO Wildberries Mengundurkan Diri
Awalnya, Inggris dianggap relatif aman dari serangan tersebut karena industri pendingin di negara itu menggunakan perangkat yang berbeda. Namun, pihak yang bekerja sama dengan peritel menemukan celah yang berpotensi dimanfaatkan oleh peretas.
"Kami mengetahui adanya sejumlah kecil organisasi di Inggris yang mungkin terdampak akibat kerentanan pada sistem mereka. National Cyber Security Centre (NCSC) segera mengambil langkah untuk memberikan peringatan serta dukungan kepada pihak-pihak yang berpotensi terkena dampak," ujar juru bicara NCSC.
Menyusul serangan di Eropa, badan keamanan informasi Jerman memberikan peringatan mengenai kerentanan yang masih ada pada beberapa perangkat pendingin industri buatan perusahaan Denmark, Danfoss.
Badan intelijen dan keamanan siber Prancis menuding Garda Revolusi Iran sebagai pihak di balik peretasan bulan Oktober lalu. Serangan tersebut menyasar 700 lokasi komersial dan memicu 15 kebakaran setelah peretas menaikkan suhu di dalam sistem pendingin.
Kerentanan pada sistem pendingin di Inggris pertama kali diidentifikasi oleh Omega Solutions. Selanjutnya, para peretas etis (ethical hackers) dari firma keamanan siber Pen Test Partners menemukan sejumlah celah tambahan dan segera menghubungi pihak berwenang di bidang keamanan.
Menurut Pen Test Partners, operasi penanganan ini berlangsung selama sekitar tiga minggu dan dilakukan secara diam-diam agar tidak memicu kewaspadaan peretas.
Sebelum perbaikan diterapkan, perusahaan-perusahaan yang terdampak telah memutus akses lemari pendingin mereka dari internet publik dan memprioritaskan upaya pengamanan perangkat tersebut.
NCSC menyatakan telah membagikan saran keamanan kepada berbagai organisasi di sektor pangan dan ritel untuk memastikan mereka mengambil langkah-langkah guna memitigasi risiko yang ada.
Baca Juga: Kapal Tanker Diserang Proyektil Misterius di Dekat Selat Hormuz